
با اشتراک در خبرنامه همیشه از آخرین تخفیفات و رویدادهای مهم ما مطلع خواهید شد

فایروال میکروتیک چگونه امنیت شبکه را افزایش میدهد؟
نقش فایروال میکروتیک در حفاظت و امنیت شبکههای سازمانی
با افزایش حملات سایبری و گسترش ارتباطات اینترنتی سازمانها، حفاظت از تجهیزات و اطلاعات شبکه اهمیت بیشتری پیدا کرده است. فایروال میکروتیک یکی از قابلیتهای کاربردی سیستمعامل RouterOS است که امکان کنترل ترافیک، محدودسازی دسترسیهای غیرمجاز و مدیریت ارتباطات داخلی و خارجی را فراهم میکند. این ابزار با استفاده از قوانین امنیتی قابل تنظیم، به مدیران شبکه کمک میکند ارتباطات ضروری را مجاز و مسیرهای ناخواسته را مسدود کنند. بااینحال، میزان حفاظت واقعی به طراحی صحیح قوانین و نگهداری مستمر تنظیمات بستگی دارد.
فایروال میکروتیک چگونه ترافیک را کنترل میکند؟
فایروال RouterOS با بررسی ویژگیهای بستههای شبکه، درباره اجازه عبور یا مسدودسازی آنها تصمیم میگیرد.
این بررسی میتواند براساس آدرس IP، پورت، پروتکل، رابط شبکه و وضعیت اتصال انجام شود.
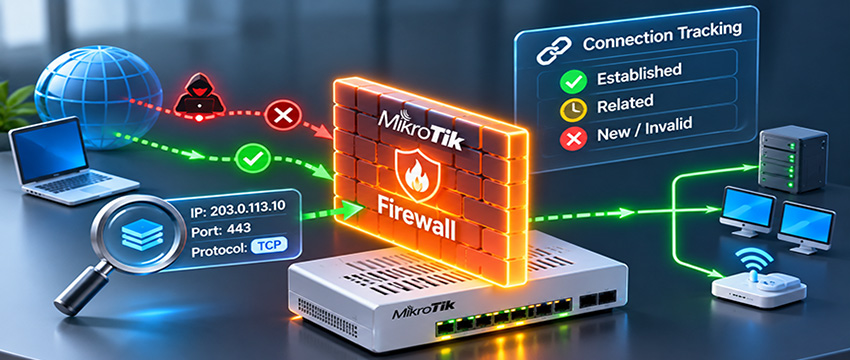
یکی از قابلیتهای مهم آن Stateful Firewall است که با استفاده از Connection Tracking وضعیت ارتباطات را شناسایی میکند.
بهاینترتیب، بستههای مربوط به اتصالهای معتبر از تلاشهای ارتباطی جدید یا نامعتبر تفکیک میشوند.
تفاوت زنجیرههای Input و Forward در امنیت شبکه
فایروال میکروتیک از زنجیرههای مختلفی برای پردازش ترافیک استفاده میکند.
زنجیره Input وظیفه کنترل بستههایی را دارد که مقصد آنها خود روتر است. بنابراین محدودسازی دسترسی به WinBox، SSH و سایر سرویسهای مدیریتی در این بخش اهمیت دارد.
زنجیره Forward ترافیکی را بررسی میکند که از روتر عبور میکند؛ مانند ارتباط کاربران داخلی با اینترنت یا سایر شبکهها.
زنجیره Output نیز برای کنترل بستههای تولیدشده توسط خود روتر استفاده میشود.
تفکیک صحیح این زنجیرهها از اشتباهات امنیتی جلوگیری میکند.
مهمترین قابلیتهای امنیتی فایروال میکروتیک
سیستمعامل RouterOS ابزارهای متعددی برای مدیریت امنیت ارتباطات ارائه میدهد.
| قابلیت | کاربرد امنیتی |
| Firewall Filter | مجازسازی یا مسدودسازی ترافیک |
| Address List | مدیریت گروهی آدرسهای IP |
| Connection Tracking | بررسی وضعیت ارتباطات |
| RAW Firewall | پردازش اولیه برخی بستهها |
| Logging | ثبت رویدادهای امنیتی |
ترکیب این ابزارها امکان ایجاد سیاستهای متناسب با شرایط شبکه را فراهم میکند.
محدودسازی دسترسی کاربران و تجهیزات
در شبکههای سازمانی، تمام کاربران نباید به همه منابع دسترسی داشته باشند.
برای مثال، میتوان ارتباط شبکه مهمان با سرورهای داخلی را محدود کرد یا دسترسی به تجهیزات مدیریتی را فقط برای آدرسهای مشخص مجاز دانست.
استفاده از VLAN در کنار قوانین Firewall نیز جداسازی منطقی شبکه را تکمیل میکند.
البته VLAN بهتنهایی جایگزین کنترل دسترسی نیست و ارتباط میان بخشهای مختلف باید با قوانین مناسب مدیریت شود.
مقابله با حملات و ترافیک مشکوک
فایروال میکروتیک میتواند در شناسایی و محدودسازی برخی الگوهای ترافیکی مشکوک نقش داشته باشد.
استفاده از Address List و قوانین کنترل نرخ ارتباط، برای کاهش اثر بعضی حملات تکراری و تلاشهای غیرمجاز مفید است.
همچنین قابلیت RAW میتواند برخی بستههای ناخواسته را پیش از پردازشهای پرهزینهتر حذف کند.
بااینحال، در حملات حجیم DDoS که ظرفیت اینترنت را اشباع میکنند، فایروال محلی بهتنهایی کافی نیست و همکاری سرویسدهنده اینترنت ضرورت پیدا میکند.
نقش FastTrack در عملکرد فایروال
میکروتیک قابلیت FastTrack را برای افزایش سرعت پردازش برخی ارتباطات ارائه میدهد.
این فناوری میتواند بار پردازنده را کاهش دهد، اما بخشی از پردازشهای معمول فایروال و مدیریت ترافیک را دور میزند.
بنابراین هنگام استفاده از VPN، صفبندی ترافیک یا سیاستهای امنیتی ویژه، باید تأثیر FastTrack بررسی شود.
تنظیم نادرست آن ممکن است باعث شود بعضی قوانین مطابق انتظار اجرا نشوند.
اشتباهات رایج در تنظیم امنیت RouterOS
یکی از اشتباهات مهم، بازگذاشتن سرویسهای مدیریتی روی اینترنت است.
حذف قوانین پیشفرض بدون شناخت عملکرد آنها، ترتیب نامناسب قوانین و نادیدهگرفتن فایروال IPv6 نیز میتواند آسیبپذیری ایجاد کند.
بهروزرسانی RouterOS، استفاده از رمزهای عبور قوی، محدودسازی دسترسی مدیریتی و بررسی گزارشها از اقدامات ضروری هستند.
همچنین پیش از تغییر قوانین باید نسخه پشتیبان تهیه شود.
جمعبندی؛ امنیت شبکه با پیکربندی اصولی
فایروال میکروتیک ابزاری قدرتمند برای کنترل ارتباطات و کاهش دسترسیهای غیرمجاز است.
قابلیتهایی مانند Firewall Filter، Address List و Connection Tracking امکان اجرای سیاستهای امنیتی متنوع را فراهم میکنند.
بااینحال، فایروال جایگزین امنیت سیستمعاملها، بهروزرسانی تجهیزات و نظارت مستمر نیست. محافظت مؤثر زمانی حاصل میشود که این ابزار در چارچوب یک برنامه امنیتی جامع استفاده شود.
خدمات مشتریان
دسترسی سریع
تماس با ما
تلفن : 42780 , 88309908
ایمیل :info@1000network.com
آدرس : تهران ، خیابان مطهری ، خیابان اورامان ، پلاک 34 ، ساختمان دریچه ، طبقه دوم، واحد 108
ایمیل :info@1000network.com
آدرس : تهران ، خیابان مطهری ، خیابان اورامان ، پلاک 34 ، ساختمان دریچه ، طبقه دوم، واحد 108
خبرنامه


 |  |  |
 |  |


